BRCO Global ES

APN privado IoT

Conectividad privada para acceder e integrar activos IoT.

APN privado, direccionamiento controlado, rutas definidas y conectividad protegida mediante VPN IPsec hacia usuarios autorizados, centros de datos o entornos de nube.

Opere el acceso mediante un servicio administrado o conecte directamente la red móvil con su infraestructura. La salida controlada a Internet puede incorporarse cuando la aplicación lo requiere.

Operaciones y soporteRedes y ciberseguridadOT / SCADAIntegradores IoT
Modalidades de servicio

Dos formas de operar la misma capa privada.

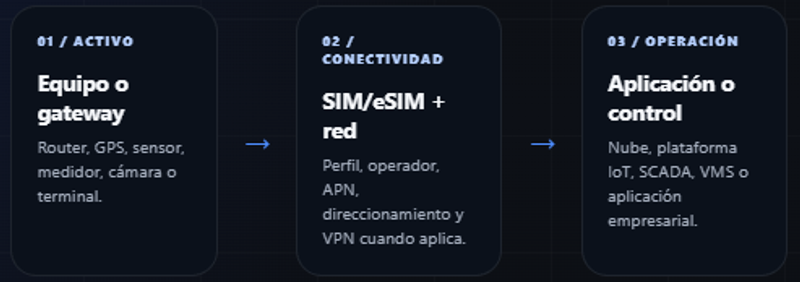
La primera decisión es operativa: quién administrará el acceso y dónde debe terminar la conectividad. A partir de ello se define la arquitectura técnica.

Acceso remoto administrado

Acceso gestionado para IoT privado

Para organizaciones que necesitan consultar, diagnosticar o configurar dispositivos compatibles desde ubicaciones autorizadas, sin operar su propio entorno de acceso IoT.

La modalidad Managed Access administra la capa de conectividad y acceso dentro del alcance contratado. La capacidad efectiva de operar el equipo depende de sus servicios, credenciales, firewall y aplicación.

●

APN privado administrado

●

Direccionamiento privado

●

Gateway y acceso controlado

●

Usuarios y políticas según alcance contratado

●

Gestión de líneas y consumos

●

Salida a Internet opcional desde el entorno administrado
Integración privada dedicada

Conexión dedicada para IoT privado

Para organizaciones que requieren integrar los activos directamente con su red corporativa, centro de datos o entorno de nube mediante una conexión IPsec definida por proyecto.

El cliente participa en la configuración y validación del extremo VPN, sus rutas, firewalls y plataformas. La continuidad y redundancia se diseñan según el nivel requerido.

●

APN privado por organización

●

VPN IPsec hacia CPE o nube

●

Direccionamiento definido por proyecto

●

Rutas estáticas o BGP

●

Integración con redes y plataformas

●

Controlled Breakout opcional con BGP

Conexión dedicada

Ruta privada o salida controlada a Internet.

Ambas opciones mantienen el APN privado. La diferencia está en el destino del tráfico y en cómo se anuncian las rutas.

Ruta privada

Integración privada directa

Los destinos autorizados permanecen en la red o nube del cliente. Puede utilizar rutas estáticas para entornos simples o BGP cuando la arquitectura requiere mayor flexibilidad.

Integración privada directa

Mejor encaje

SCADA, telemetría privada, plataformas corporativas, gateways y aplicaciones OT.

Ruptura controlada

Tráfico privado y salida controlada a Internet

Los prefijos corporativos viajan por la VPN, mientras los servicios autorizados en Internet utilizan una salida separada. Requiere BGP y planificación de direccionamiento desde el inicio.

Tráfico privado y salida controlada a Internet

Mejor encaje

Backend corporativo junto con nube del fabricante, actualizaciones, APIs o servicios SaaS permitidos.

CriterioDestino principal
Ruta privadaRed privada, centro de datos o nube del cliente
Ruptura controladaRed privada y servicios autorizados en Internet
CriterioEnrutamiento
Ruta privadaEstático o BGP
Ruptura controladaBGP
CriterioSalida a Internet
Ruta privada No incluida por defecto
Ruptura controladaOpcional y separada por políticas de ruta
CriterioDiseño recomendado
Ruta privadaIntegración privada directa
Ruptura controlada Arquitectura híbrida con múltiples destinos

Distinción operativa. En Managed Access, la salida se gobierna desde el entorno administrado del servicio. En Dedicated Connect, Controlled Breakout utiliza BGP para separar las rutas hacia la infraestructura del cliente y los destinos autorizados en Internet.

Alcance de seguridad. La salida a Internet no habilita, por defecto, acceso entrante directo al dispositivo y no reemplaza la seguridad de la aplicación. Disponibilidad, direccionamiento, filtros y redundancia se validan por país, operador y perfil.

Del diseño a la operación

Una implementación controlada antes de escalar.

La implementación coordina la conectividad, el APN y la puesta en marcha. Podemos involucrar al equipo de red, nube, firewall, fabricante o aplicación según las responsabilidades definidas en el proyecto.

Qué recibe el proyecto.

Un proceso diseñado alrededor del activo, los destinos y el nivel de acceso requerido.

01

Evaluación

Dispositivo, aplicación, tráfico, cobertura y dirección de comunicación.

02

Diseño

Direccionamiento, rutas, accesos, Internet y continuidad requerida.

03

Configuración

SIM, APN, VPN, políticas, perfiles y usuarios según modalidad.

04

Pruebas

Conectividad, aislamiento, reconexión, permisos y destinos autorizados.

05

Operación

Documentación, soporte, seguimiento y gestión de conectividad.

Las características finales están sujetas a evaluación técnica, compatibilidad del dispositivo, participación del cliente, condiciones de cobertura y disponibilidad del servicio móvil.

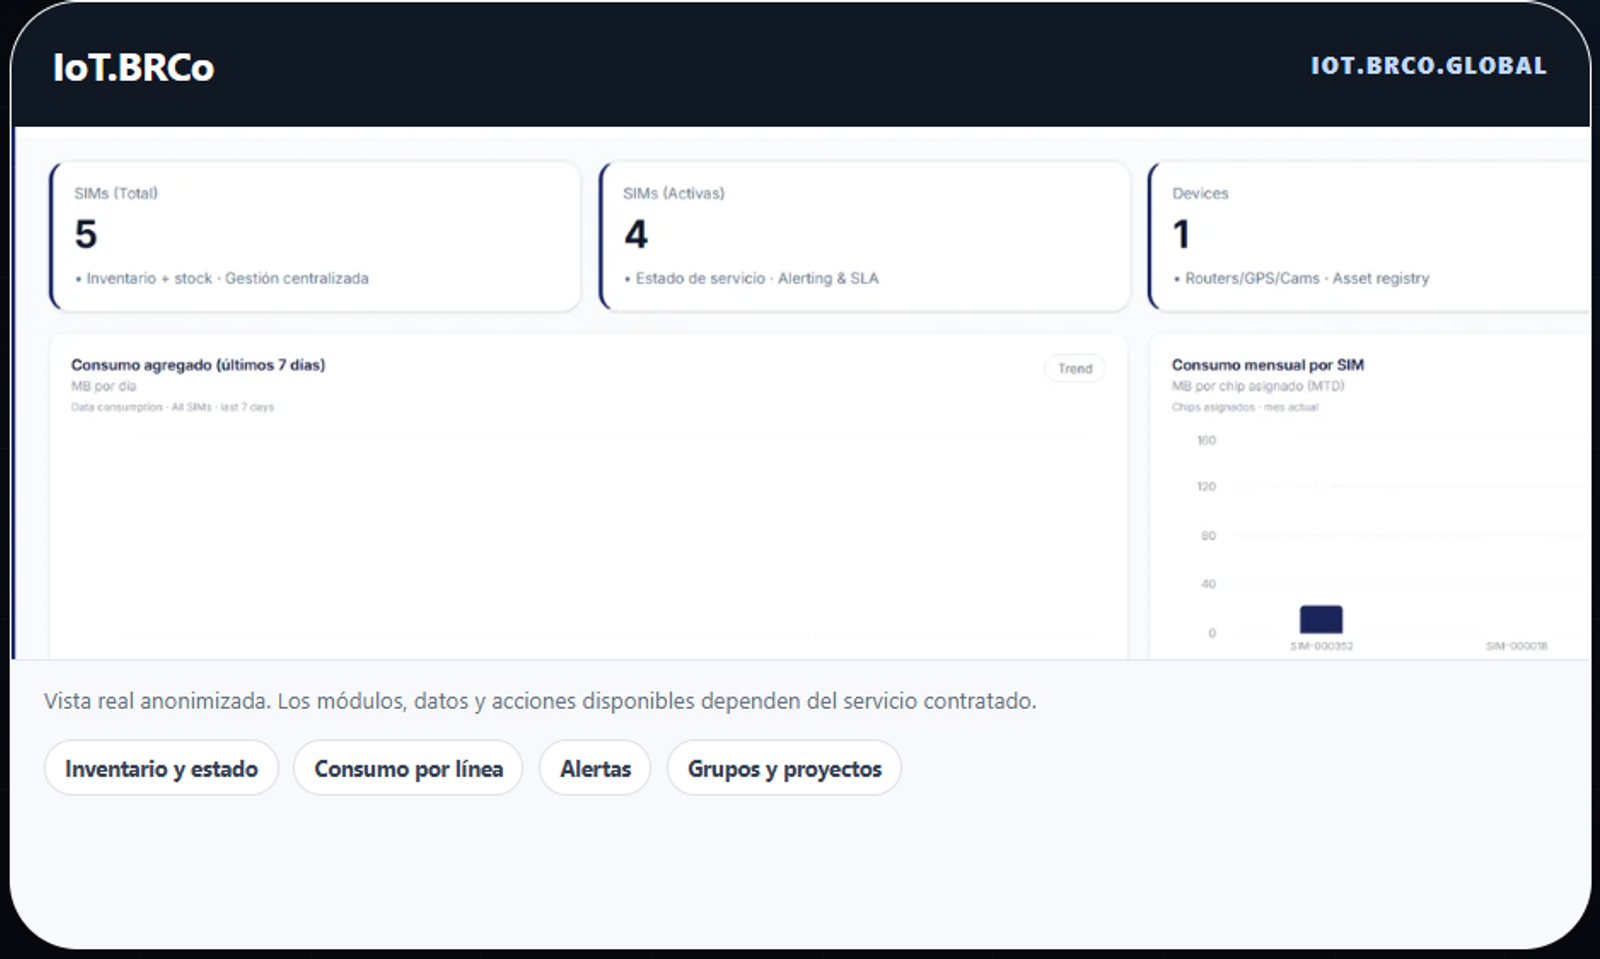
Portal IoT

Gestión centralizada
Portal IoT
Evaluación de arquitectura

Defina el modelo correcto antes de aprovisionar.

Comparta el equipo, los destinos y quién necesita iniciar la comunicación. Evaluaremos la modalidad, las rutas y el piloto adecuado.

  • Equipo y módem
  • Red, nube o usuarios
  • Dirección del tráfico
  • Continuidad requerida

Acepto el tratamiento de mis datos personales de acuerdo con la política de privacidad.