Equipos críticos
Debemos conocer
Cantidad y tipo de PCs, servidores, estaciones de trabajo y equipos especializados; interfaces de video y USB.
Define
Número de módulos KVM, adaptadores, montaje y alcance del rack.
Acceso técnico KVM sobre IP
Acceso seguro y centralizado a todos los PCs, servidores y equipos especializados críticos de la sala, incluso antes de que cargue el sistema operativo.
Una arquitectura integral que reúne acceso KVM 4K, puestos técnicos, control de identidades e ingeniería de integración para operar, diagnosticar y recuperar activos críticos desde ubicaciones autorizadas.
La plataforma combina infraestructura especializada, gobierno de accesos, ciberseguridad e ingeniería de ciclo completo en una solución coherente para operaciones críticas.
Conserva el control del equipo incluso durante el arranque, una falla del sistema operativo o una intervención de recuperación.
Acceso fuera de banda a nivel BIOS.
Video digital de alta resolución.
Teclado, mouse, audio y medios virtuales.
Intervención local directa cuando el procedimiento lo exige.
Concentra el acceso a múltiples activos desde una posición dedicada, sin desplazar al especialista entre racks o consolas.
Configuración con uno o dos monitores.
Múltiples conexiones IP simultáneas.
Acceso KVM, RDP, VNC y SSH.
Montaje en escritorio, rack o VESA.
Organiza identidades, equipos, permisos y políticas para escalar la plataforma sin perder control.
Inicio de sesión centralizado.
Usuarios, grupos y permisos.
Escalamiento a múltiples nodos.
Integración con servicios corporativos.
El diseño, la puesta en marcha y el soporte se articulan como una sola disciplina de continuidad operativa.
Levantamiento y arquitectura.
Configuración y hardening.
Pruebas, capacitación y documentación.
Soporte y evolución de ciclo de vida.
Alcance integral: la configuración se define a partir de la criticidad de los activos, los perfiles de acceso, la topología de red y los procedimientos de recuperación.
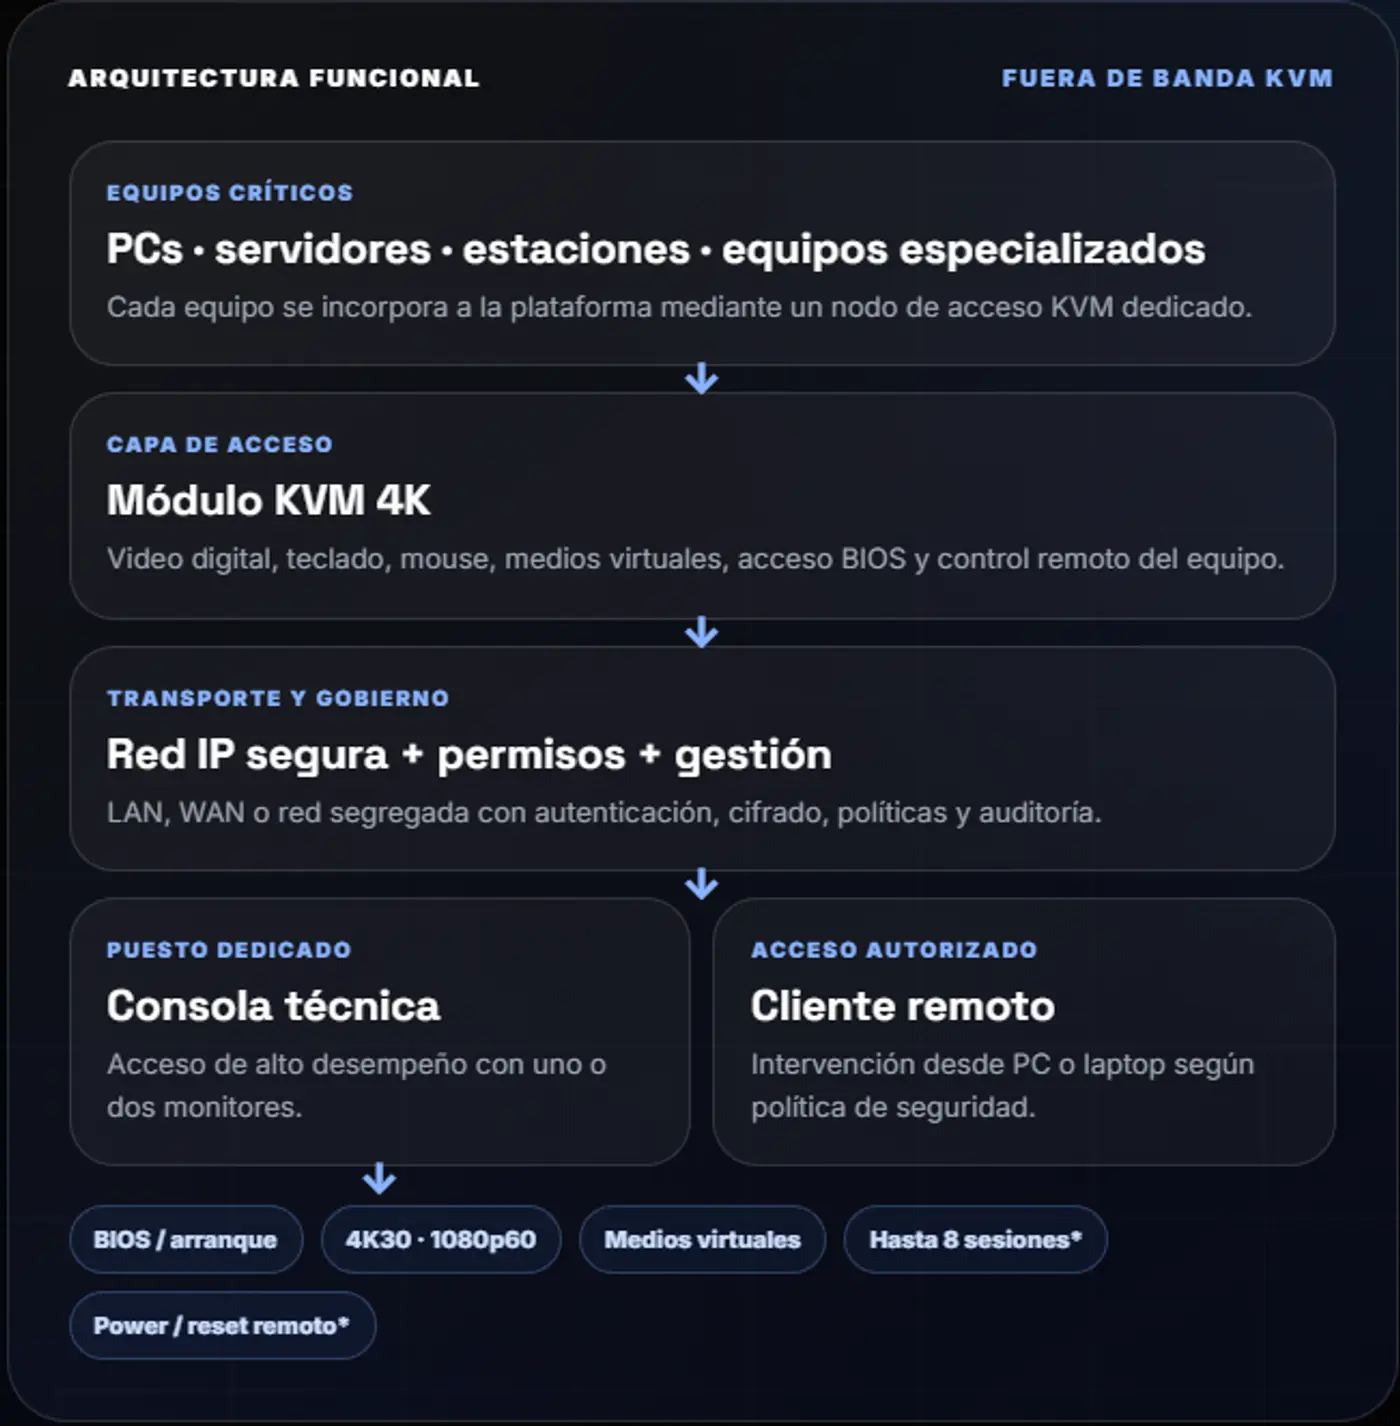
La plataforma evita depender de conexiones punto a punto aisladas. Cada activo crítico se incorpora a una capa común de acceso KVM sobre IP y queda disponible para las estaciones autorizadas según perfil.
PC industrial, servidor, estación de trabajo, equipo especializado, consola de administración o sistema especializado.
HDMI / adaptadores de video + USB
Digitaliza la experiencia KVM del equipo y mantiene acceso incluso durante arranque, falla del sistema operativo o recuperación.
Zero-U · fanless · puerto local
Conectividad Gigabit sobre LAN, WAN o red segregada, con controles de ciberseguridad definidos por el proyecto.
IPv4/IPv6 · HTTPS · VLAN / firewall
Organiza activos, usuarios, grupos, permisos y accesos para escalar la plataforma sin perder control.
SSO y directorio corporativo según alcance
Consola técnica dedicada o cliente remoto para mantenimiento, diagnóstico, contingencia y soporte.
Uno o dos monitores · múltiples sesiones
Las especificaciones finales se fijan por configuración. La plataforma permite construir desde un acceso técnico puntual hasta una arquitectura con decenas o cientos de equipos.
Endpoint KVM sobre IP para gestión remota de un PC, servidor o estación de trabajo, sin depender del sistema operativo.
Acceso fuera de banda y a nivel BIOS mediante cliente sin Java.
Medios virtuales de alta velocidad y sincronización absoluta de mouse.
Autenticación LDAP, Active Directory o RADIUS y cifrado AES de 256 bits.
Puerto local HDMI/USB pass-through para acceso directo en rack.
Control externo por contacto seco para encendido o reset remoto, según integración.
Operación fanless, formato compacto y red Gigabit.
Equipo de acceso de alto desempeño que concentra sesiones KVM y protocolos de administración en una posición dedicada.
Escritorio de hasta 4K y distribución de sesiones en uno o dos monitores.
Acceso a nodos KVM y conexiones complementarias RDP, VNC y SSH.
Medios virtuales, audio USB, favoritos, accesos rápidos, escaneo y vista matricial.
Gestión de ventanas con almacenamiento y restauración de layouts.
Montaje en escritorio, rack de 19 pulgadas o VESA detrás del monitor.
Integración opcional con la capa central de gestión.
*Configuración y concurrencia: las resoluciones, cantidad de sesiones, funciones de control, protocolos y capacidades de administración dependen de la configuración tecnológica y de la arquitectura seleccionada para cada proyecto.
La plataforma se diseña con separación de funciones, permisos mínimos, autenticación corporativa y controles de red acordes con el entorno operacional.
Usuarios y grupos reciben únicamente los equipos y funciones necesarios.
Integración con LDAP, AD o RADIUS según la política del cliente.
Despliegue en LAN corporativa, red separada o segmentos protegidos por firewall.
Estaciones adicionales, enlaces redundantes y energía protegida según criticidad.
El especialista accede a cualquier equipo autorizado sin desplazarse entre racks o consolas.
Consola técnica → red IP → módulo del equipo crítico.
Diagnóstico, reinstalación o recuperación cuando el sistema operativo no responde.
Acceso fuera de banda → arranque → medio de servicio.
Acceso controlado desde otra sala o sede a través de la red autorizada.
Cliente remoto → autenticación → activo asignado.
Acceso a activos esenciales desde una ubicación alternativa durante una incidencia.
Perfil de contingencia → fuentes prioritarias → estación alternativa.
El número de nodos es solo el punto de partida. La arquitectura correcta también considera concurrencia, video, red, autenticación, gestión, energía y continuidad.
Cantidad y tipo de PCs, servidores, estaciones de trabajo y equipos especializados; interfaces de video y USB.
Número de módulos KVM, adaptadores, montaje y alcance del rack.
Técnicos, supervisores, NOC, contingencia, cantidad de monitores y sesiones simultáneas.
Consolas técnicas, clientes remotos, perfiles y capacidad de concurrencia.
Resoluciones, frecuencia, calidad de color, audio y necesidad de layouts multiventana.
Modelo de nodo, monitorización y experiencia de acceso.
LAN/WAN, segmentación, firewall, directorio, acceso remoto y políticas de auditoría.
Topología, reglas de acceso, autenticación, cifrado y gestión centralizada.
Necesidad de BIOS, medios virtuales, puerto local y control remoto de power/reset.
Cableado de control, contactos secos, procedimientos y permisos técnicos.
Impacto de falla, RTO, equipos prioritarios y tolerancia a interrupciones.
Redundancia, energía protegida, estaciones alternativas y soporte requerido.
Acceso técnico fuera de banda para administrar, diagnosticar y recuperar los equipos críticos de toda la sala.
Soporte, mantenimiento y contingencia.
BIOS, arranque y medios virtuales.
Consola técnica o acceso remoto autorizado.
Gestión centralizada y seguridad por roles.
Extensión y conmutación KVM para que el operador trabaje diariamente con sus aplicaciones desde la consola.
Experiencia operativa continua.
Video, USB y control en el puesto.
Fuentes centralizadas fuera de la consola.
Arquitectura definida por operación y ergonomía.
La plataforma aporta visibilidad y capacidad de acceso. RemoteCare añade intervención especializada, seguimiento remoto y atención alineada al nivel de servicio definido para el proyecto.
Sesiones autorizadas para diagnóstico, soporte y recuperación de los equipos incluidos dentro del servicio.
Análisis de estados, eventos y alertas disponibles; la frecuencia y profundidad dependen del plan contratado.
Horarios, escalamiento, reportes y soporte en sitio se establecen en la propuesta específica de RemoteCare.
Para dimensionar BRCO ControlRoom KVM Access se revisan activos críticos, puestos autorizados, red disponible, recuperación requerida, políticas de seguridad y crecimiento esperado.
La configuración depende del alcance de acceso técnico, la criticidad de los activos y la experiencia de recuperación esperada.
PCs, servidores, estaciones, appliances, interfaces de video, USB, audio y necesidades de control remoto.
Técnicos, supervisores, NOC, contingencia, ubicaciones y concurrencia prevista para las sesiones.
LAN/WAN, segmentación, directorio, firewall, auditoría, continuidad y crecimiento esperado.
Con esta información se puede preparar una primera revisión técnica del alcance y separar la configuración base de las funciones opcionales.