Operación multidisplay
Smart Mouse
El cursor atraviesa monitores y cambia de sistema según el layout configurado.
BRCO / KVM de operación para centros de control
Control de sistemas críticos desde cada puesto de operador.
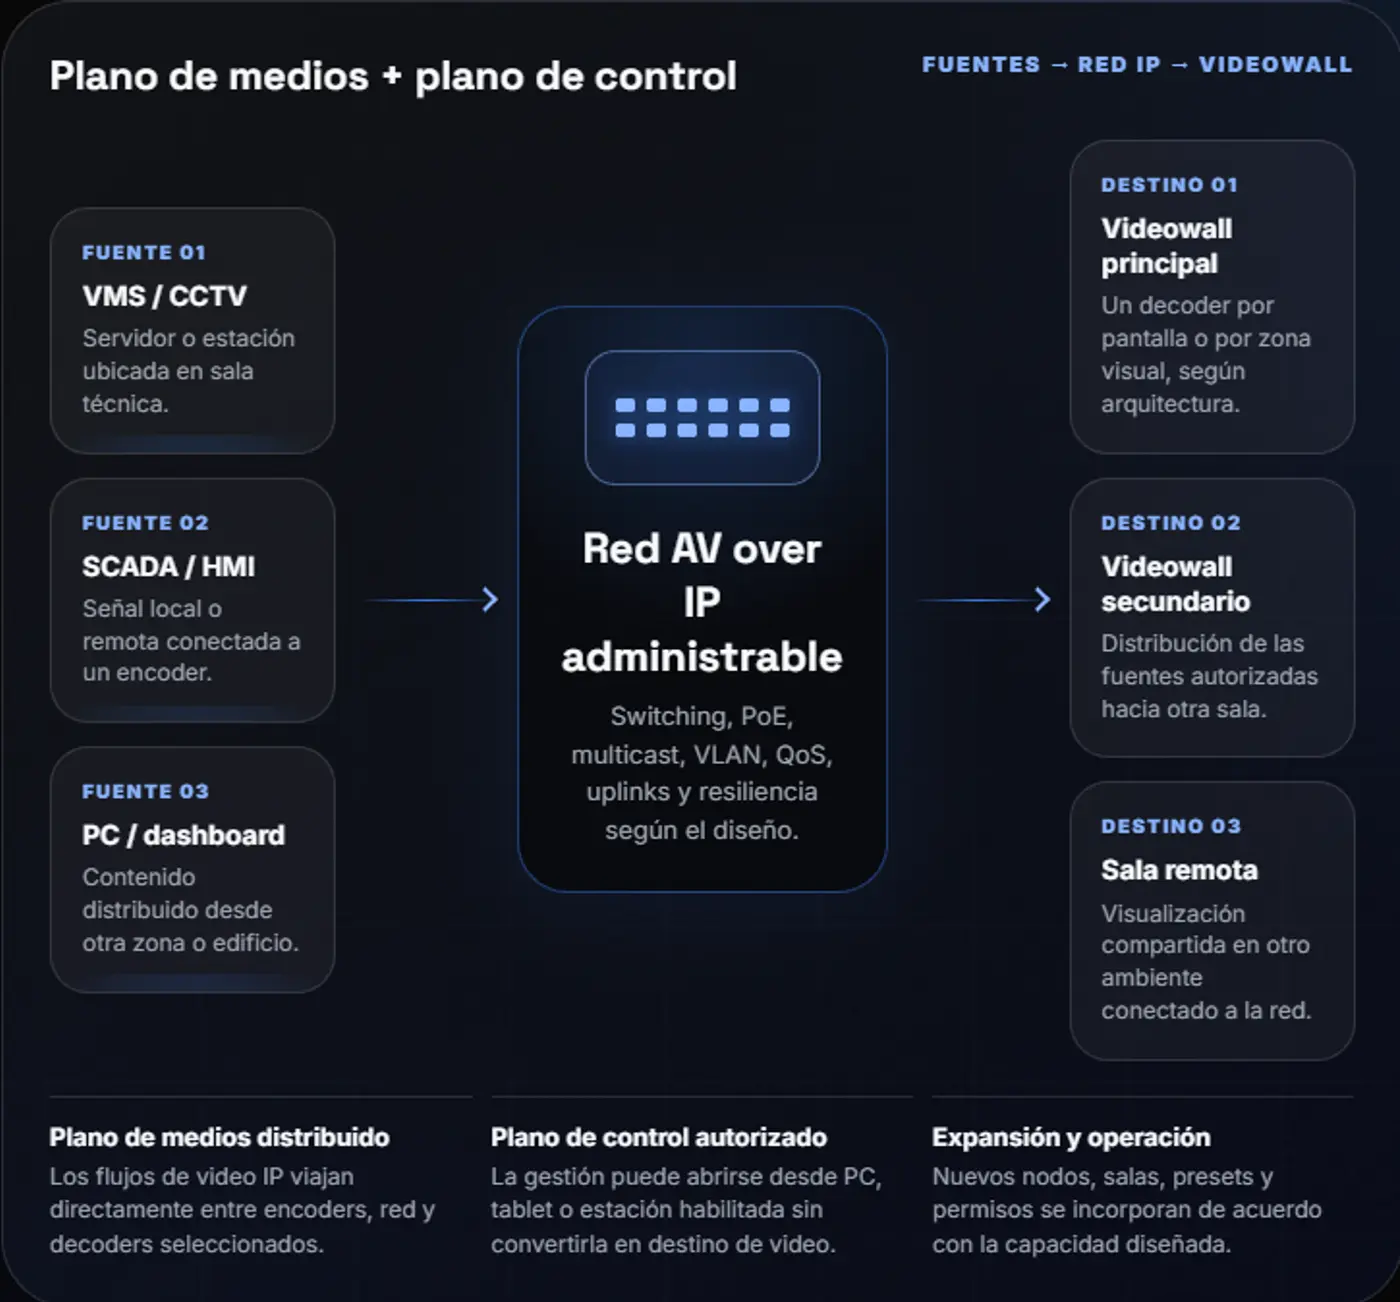
Centralice estaciones SCADA, VMS, GIS y aplicaciones en sala técnica y entregue a cada puesto acceso autorizado sobre IP o fibra.
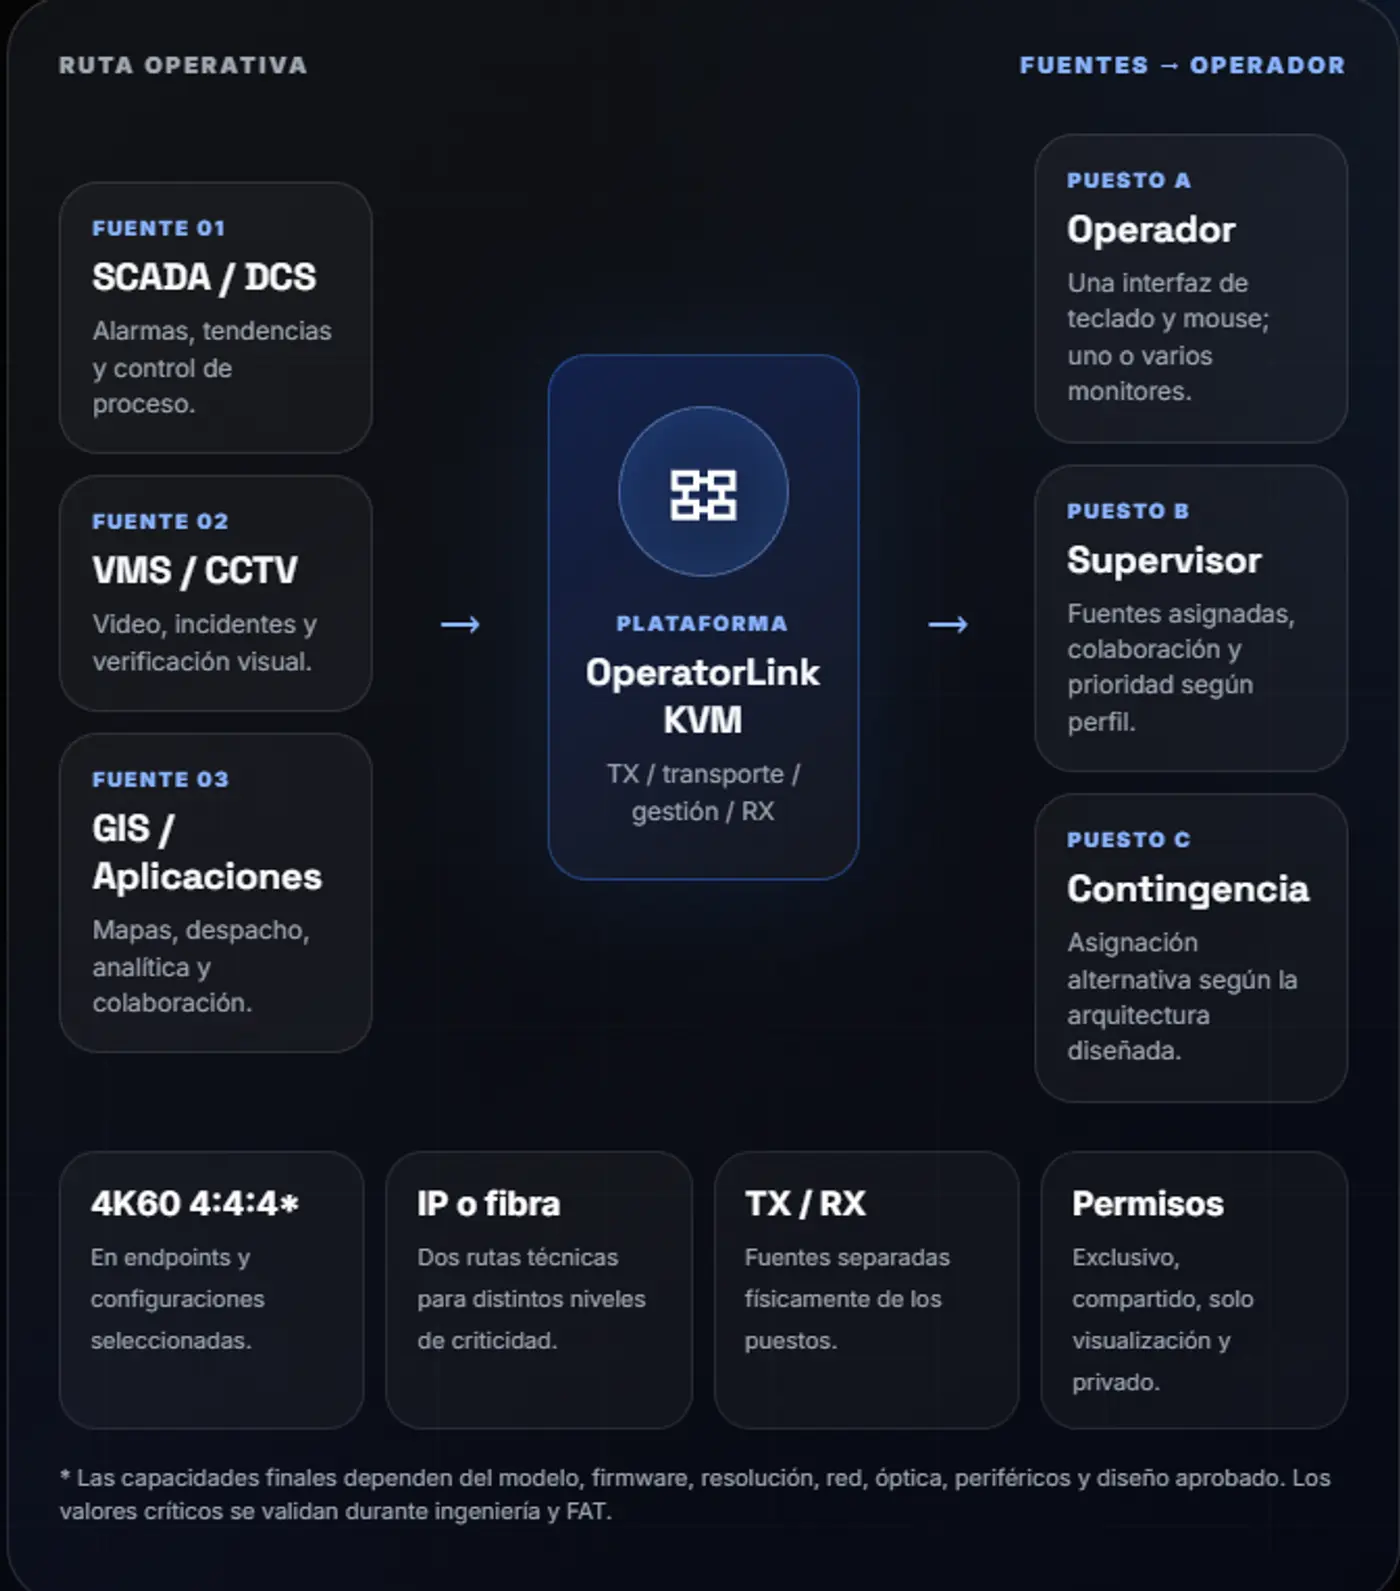
Centraliza los computadores y organiza cómo cada operador visualiza, selecciona y controla las fuentes autorizadas.
Computadores, calor y ventilación permanecen fuera del puesto.
Un puesto accede a varias fuentes con una sola interfaz de control.
Fuentes y usuarios se relacionan mediante permisos y sesiones.
Los equipos se atienden sin desmontar ni invadir la consola.
Levantamiento, FAT/SAT, documentación en español y soporte de ciclo de vida para proyectos en Perú y Latinoamérica.
La decisión depende de latencia, calidad visual, distancia, resiliencia, escala y dependencia permitida de la red.
Endpoints TX/RX sobre red Gigabit para crecer por fuentes y puestos sin una matriz central de procesamiento.
Ideal para: crecimiento modular, múltiples usuarios y despliegue eficiente sobre red administrada.
Matriz FPGA y enlaces dedicados para latencia ultrabaja, señal sin compresión y mayor determinismo.
Ideal para: operaciones que priorizan latencia ultrabaja, fibra dedicada y mayor determinismo.
Especificaciones controladas: los valores son nominales para familias seleccionadas. El alcance contractual se confirma por modelo, firmware, diseño y FAT.
Validación FAT: resolución, EDID, latencia, conmutación, USB, pérdida de enlace, permisos y recuperación.
La interfaz prioriza selección rápida, contexto visible y reglas claras de control.
Operación multidisplay
El cursor atraviesa monitores y cambia de sistema según el layout configurado.
Según modelo y layout
Varias fuentes pueden visualizarse y seleccionarse desde un mismo monitor.
Colaboración operativa
Usuarios autorizados toman o envían fuentes para colaborar durante un incidente.
OSD · Presets · Follow Me
Fuentes, presets y permisos pueden acompañar al usuario entre puestos habilitados.
Permisos de fuente
Un usuario mantiene el control.
Usuarios autorizados colaboran según la política definida.
La fuente se visualiza sin teclado ni mouse.
La fuente queda restringida a perfiles específicos.
Sesiones y prioridad
Identidad y rol.
Acceso autorizado.
Toma de control definida.
Permisos, sesiones, takeover y colaboración se documentan antes de la implementación.
Segmentación, credenciales, puertos USB y gestión se definen con los equipos de TI y OT.
Principio de diseño
La red de operación, la red de gestión y cualquier acceso remoto deben separarse y documentarse según la política del cliente.
VLAN, rutas y planos de red definidos.
Usuarios, roles y contraseñas administrados.
HID y puertos transparentes según política.
Versiones aprobadas, backups y trazabilidad.
Validación obligatoria: protocolos, cifrado, puertos, credenciales y acceso de gestión se confirman por modelo y alcance. No se asume cumplimiento automático.
La arquitectura puede comenzar con una extensión y crecer hacia múltiples fuentes, usuarios y puestos.
Extensión de un sistema ubicado fuera de la consola hacia un operador dedicado.
El operador selecciona entre sistemas autorizados mediante OSD, hotkeys o interfaz definida. N fuentes
Fuentes compartidas, prioridades, colaboración, multiview y crecimiento por puestos.
Fibra, latencia ultrabaja y opciones de respaldo para operaciones de criticidad elevada.
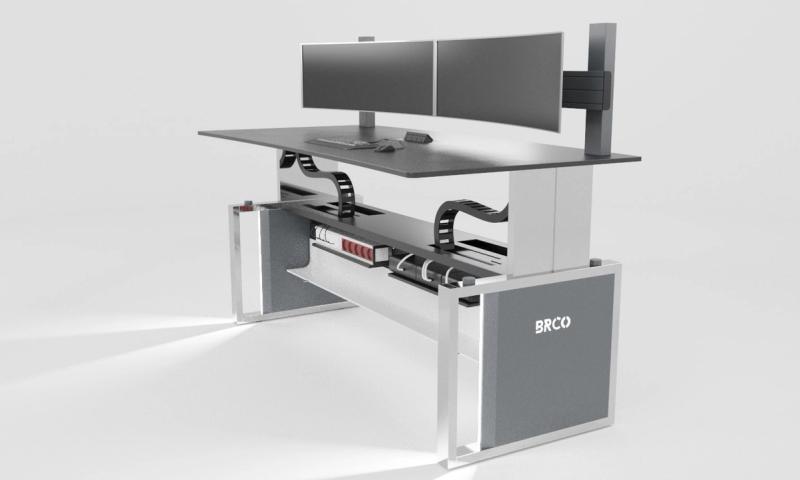
Endpoint, monitores, periféricos, cableado y mantenimiento se resuelven como una sola ingeniería de puesto.
RX ubicado en un compartimiento técnico accesible y protegido.
Single, dual, ultrawide o multidisplay según la aplicación y resolución homologada.
Teclado, mouse, trackball, touchscreen, audio o USB según pruebas de compatibilidad.
Rutas diferenciadas para video, USB, red, fibra y alimentación.
Espacio y procedimiento para reemplazo rápido o endpoint spare cuando corresponda.
La calidad depende de una cadena probada, documentación controlada y soporte después del despliegue.
Fuentes, usuarios, red, resolución, EDID, periféricos, permisos y crecimiento.
BOM controlado, configuración, pruebas, capacitación y entrega técnica en español.
Spare, backups, firmware aprobado y procedimientos para reemplazo o restauración.
Estado de endpoints, alertas y soporte remoto según el nivel de servicio contratado.
Ciclo de vida responsable: la infraestructura existente se reutiliza únicamente después de validar capacidad, compatibilidad y vida útil. No se publican ahorros ambientales sin medición.
Acceso a estaciones, alarmas, tendencias, GIS y sistemas de coordinación desde puestos definidos.
Fuentes de proceso, despacho, video, analítica y sistemas especializados sin CPUs en consola.
VMS, mapas, incidentes, comunicaciones y fuentes compartidas con permisos por operador.
Tráfico, CCTV, información operacional y sistemas de proceso desde puestos definidos.
Para que operadores y supervisores trabajen diariamente con sistemas autorizados desde sus consolas.
Para mantenimiento, diagnóstico, recuperación y acceso técnico autorizado. Es una función diferente.
Definimos fuentes, usuarios, distancias, periféricos, red y continuidad antes de seleccionar endpoints.
Fuentes, operadores y monitores por puesto.
Resoluciones, frecuencias y aplicaciones.
Ubicación de equipos y distancias.
Red disponible o fibra dedicada.
Periféricos USB, audio y touchscreen.
Permisos, redundancia y soporte requerido.