Acceso consistente
Los usuarios ingresan por un punto de acceso definido, sin crear un método diferente para cada equipo.
Acceso IoT Controlado
Acceso limitado para técnicos, integradores o fabricantes hacia activos definidos.
El APN privado aporta la ruta hacia los equipos. Esta capa gobierna el acceso humano: identidad, destino, servicio, vigencia y registro de eventos según el alcance contratado.
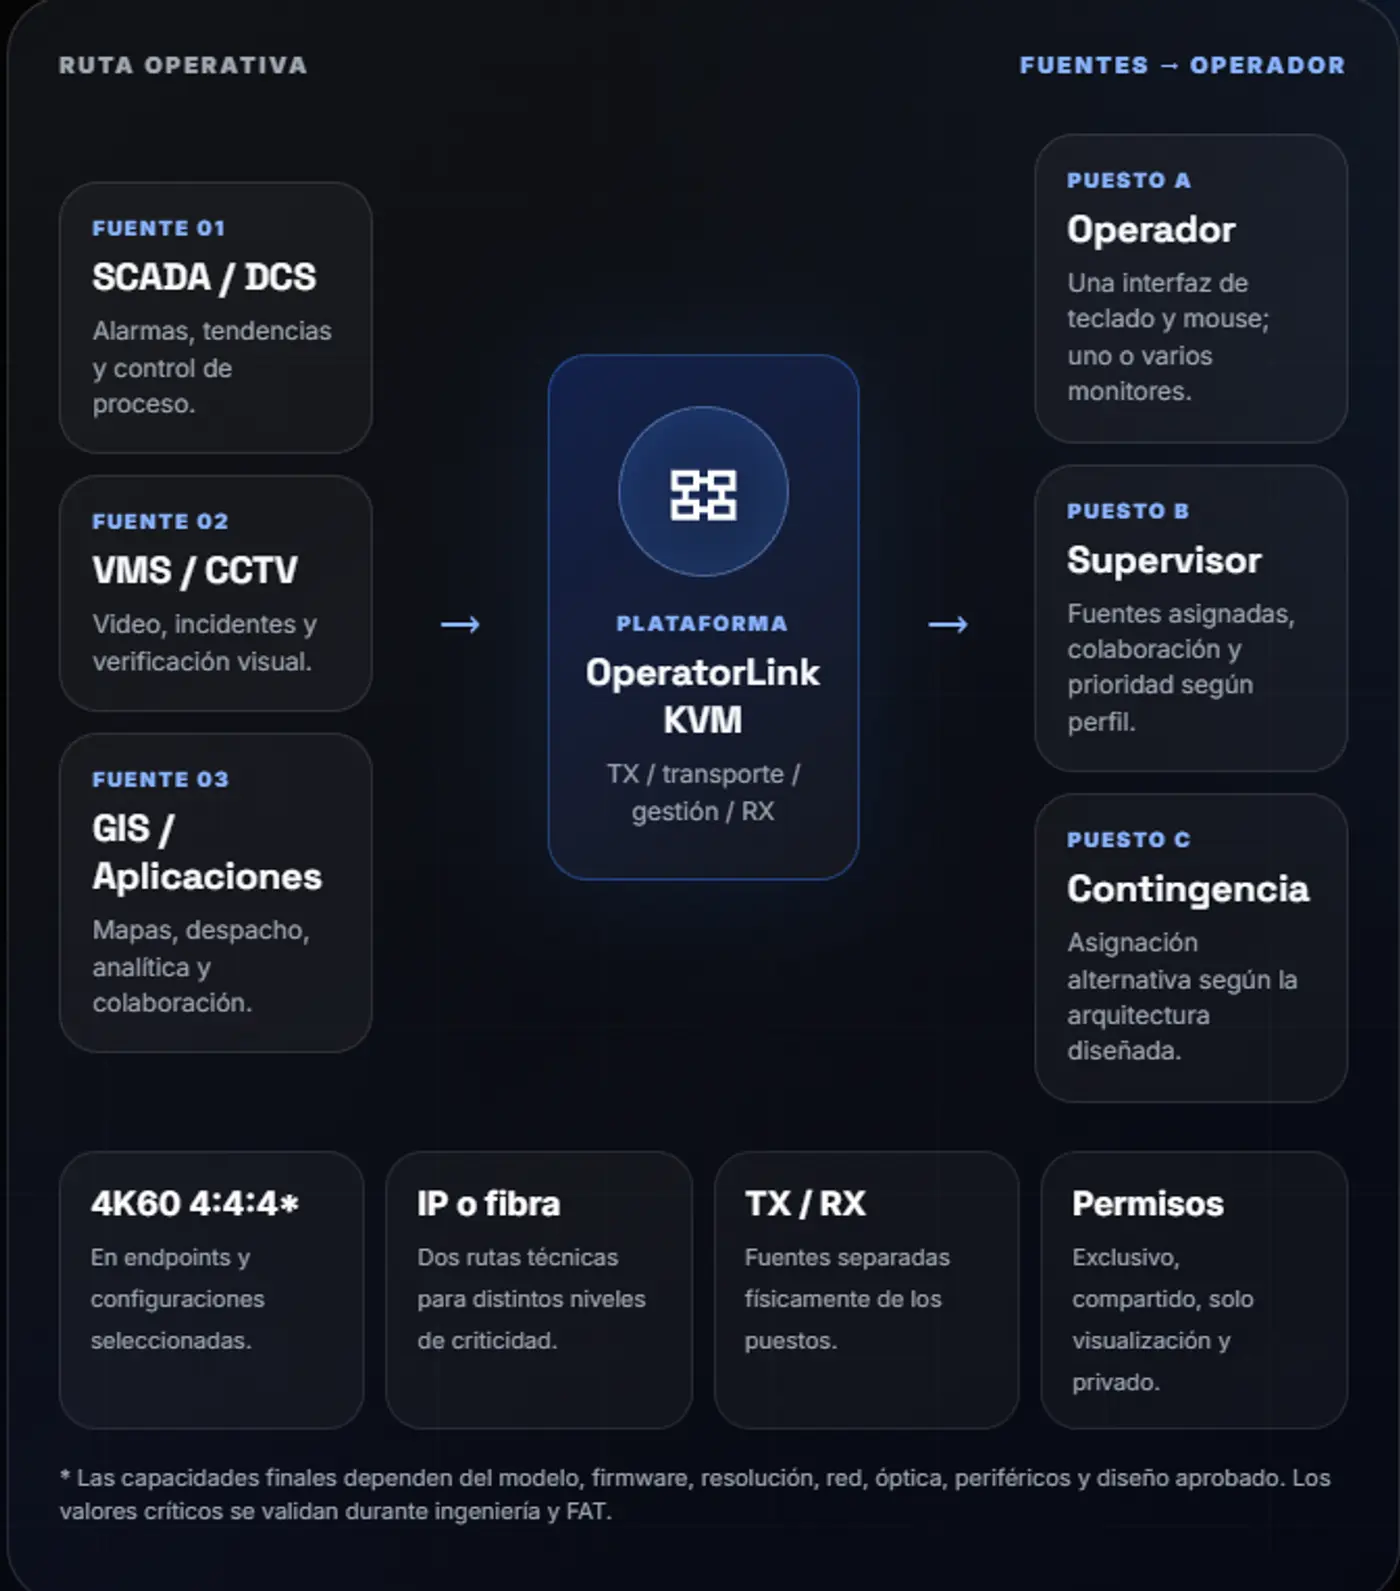
La ruta privada permite llegar a los activos. La capa de control aplica una política común antes de habilitar una sesión humana.
Los usuarios ingresan por un punto de acceso definido, sin crear un método diferente para cada equipo.
Cada autorización se limita al activo, servicio y periodo necesarios para la tarea.
Integradores y fabricantes pueden recibir permisos separados, gestionables según las responsabilidades acordadas.
Los eventos y estados de sesión pueden conservarse para soporte y revisión operativa, según el alcance contratado.
Resultado: una vía coherente para usuarios internos y terceros, sin convertir cada activo en un punto de entrada independiente.
La conectividad privada puede mantenerse igual. Lo que cambia es quién opera la entrada de usuarios, las políticas y los registros.
Para organizaciones que necesitan habilitar acceso a técnicos o terceros sin operar su propia infraestructura de acceso remoto.
Mejor encaje: equipos sin infraestructura especializada o que prefieren delegar la operación del acceso.
Terminación del acceso de usuarios
Políticas por usuario, proyecto o grupo
Registros y soporte según alcance contratado
Para organizaciones que ya cuentan con firewall, VPN o infraestructura cloud y desean conservar el control de usuarios y políticas.
Mejor encaje: equipos TI con capacidad para operar autenticación, permisos, cambios y revisión de eventos.
Usuarios y autenticación operados por el cliente
Políticas aplicadas en su firewall o plataforma de acceso
Componente adicional solo cuando el diseño lo requiere
Esta decisión no reemplaza la arquitectura del APN privado. La conexión privada entre la red móvil y el entorno autorizado se define por separado.
El acceso se limita a lo necesario para la tarea, sin entregar alcance general sobre toda la red privada.
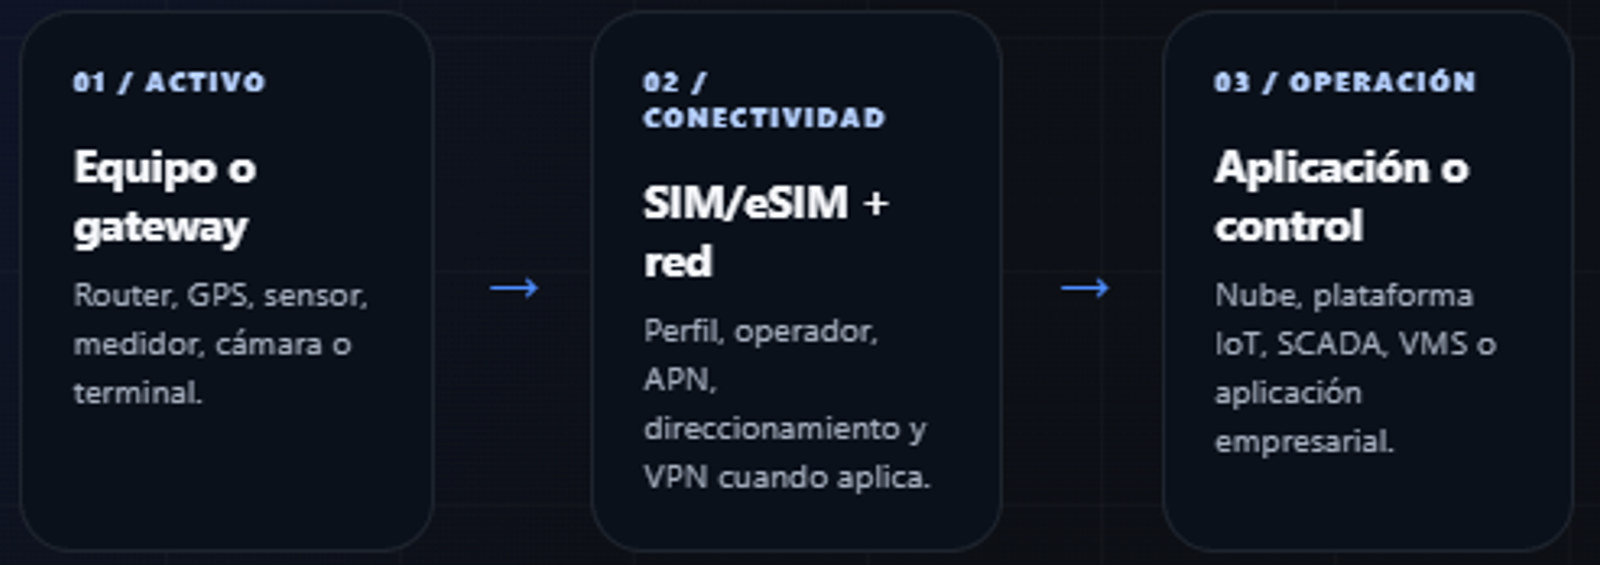
Controles que gobiernan la entrada de usuarios hacia activos privados.
Punto definido para autenticar y recibir sesiones remotas.
Separación por usuario, proyecto, activo, rango o aplicación.
Altas, cambios, expiración y revocación de accesos según responsabilidades acordadas.
Información disponible para soporte y revisión operativa, según alcance contratado.
Capacidades adicionales que se incorporan según criticidad, compatibilidad y contrato.
Seguimiento del estado y disponibilidad del componente de acceso.
Conservación o envío de eventos cuando la plataforma y el alcance lo permiten.
Diseño HA o failover cuando la continuidad requerida lo justifica.
Segundo endpoint o túnel sujeto a la arquitectura y compatibilidad del entorno.
Alcance responsable. La capa de acceso proporciona autenticación, autorización, control y registro. No constituye por sí misma un NOC, un servicio de monitoreo de dispositivos ni la administración integral del activo. Las capacidades finales dependen del contrato y del entorno técnico.
La implementación se concentra en usuarios, activos, servicios y responsabilidades. La conectividad privada se trata como un prerrequisito, no se vuelve a diseñar en esta página.